

この記事の要点
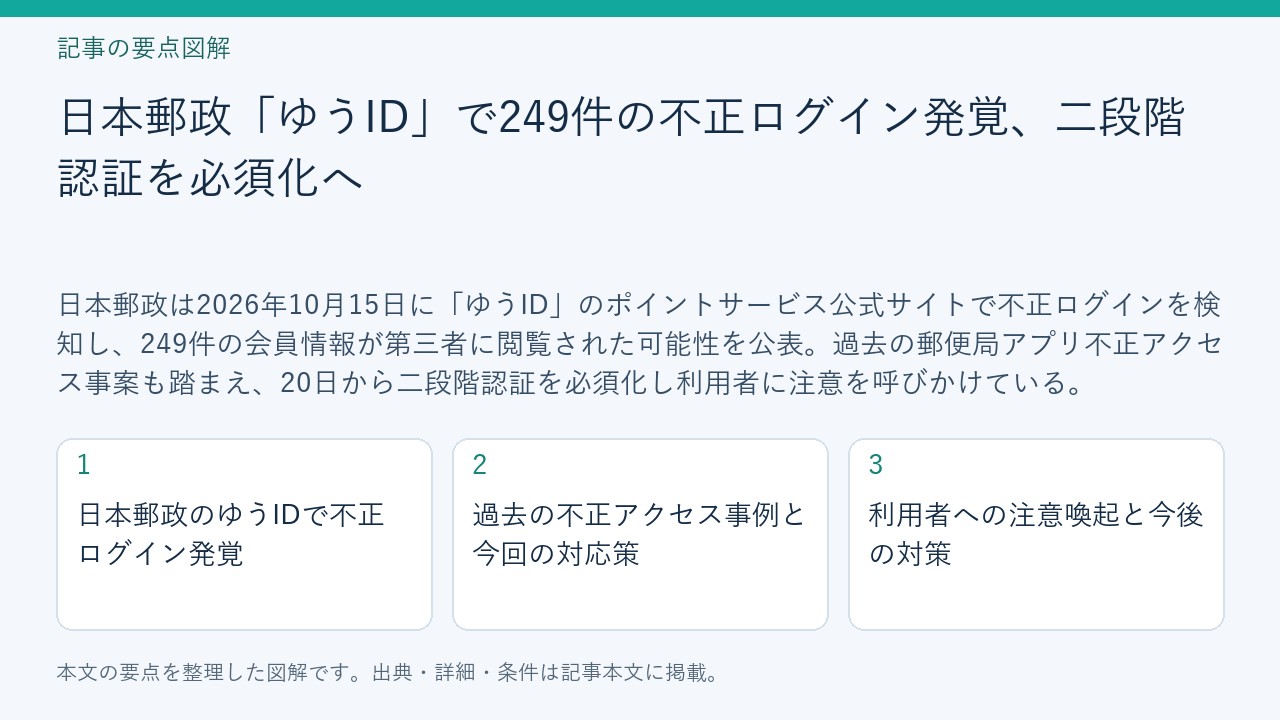
2026年10月15日、日本郵政は「ゆうID」のポイントサービス公式サイトで不正ログインを検知し、249件のアカウントの会員情報が第三者に閲覧された可能性があると2026年10月19日に発表しました。不正ログインは外部で漏えいしたID・パスワードのリストを使ったなりすましによるもので、氏名や住所、生年月日などの個人情報が含まれています。これを受けて日本郵政は20日から二段階認証を必須化し、利用者にパスワード変更やパスキー設定を呼びかけています。 [3] [4]
日本郵政のゆうIDで不正ログイン発覚
日本郵政は2026年10月15日に「ゆうID」のポイントサービス公式サイトで不審なアクセスを検知し、249件のアカウントの会員情報が第三者に閲覧された可能性があると2026年10月19日に発表しました。調査の結果、外部で漏えいしたID・パスワードのリストを使い、第三者がなりすましログインしていたことが判明しています。閲覧された可能性のある情報には氏名、住所、生年月日、電話番号、メールアドレス、勤務先情報、家族状況、住所録情報などが含まれます。 [3] [4]
今回の不正ログインは、外部で漏えいしたID・パスワードを利用したなりすましによるものであり、日本郵政は不正アクセス行為の禁止等に関する法律に基づき対応を進めています。249件のうち1件のアカウントでは、住所録の住所情報83件も不正に取得された可能性があるとしています。日本郵政はサイトを停止し調査を継続中で、再開時期は未定です。 [4]
過去の不正アクセス事例と今回の対応策
2026年9月29日には郵便局アプリへの不正アクセスが公表され、19名分・69件の情報が不正に取得されたことが判明しています。この事案は9月25日に発生・発覚し、同月26日にサービスが再開されました。今回のゆうIDの不正ログインはこの事案に続くものであり、別系統の不正アクセスとされています。日本郵政はこれらの事案を受けて、セキュリティ対策の強化を進めています。 [2]
これを受けて日本郵政は2026年10月20日から「ゆうID」へのログイン時に二段階認証を必須化し、利用者にパスワードの見直しやパスキー設定を呼びかけています。二段階認証はログイン時に追加の本人確認を行うことで、不正アクセスのリスクを低減する仕組みです。利用者はパスワードの変更や複雑化、他サービスとの使い回しを避けることが推奨されています。日本郵政は今後もセキュリティ対策の強化に取り組むとしています。 [1]
利用者への注意喚起と今後の対策
日本郵政は今回の不正アクセスに関連して、電話やメールでパスワードやクレジットカード番号を尋ねることは一切ないと明言し、不審な連絡に注意するよう呼びかけています。偽のサイトへ誘導するメールやショートメッセージ(SMS)が出回る可能性があるため、不審なリンクは開かないように注意が必要です。万が一不審な連絡を受けた場合は、フィッシング対策協議会や個人情報保護委員会の窓口に相談することが推奨されています。 [4]
利用者は日本郵政からの正式な案内に従い、パスワードの再設定やパスキーの導入、二段階認証の設定を行うことが重要です。これにより、個人情報の保護と不正ログインの防止に繋がります。日本郵政は引き続きセキュリティ強化に努め、利用者が安心してサービスを利用できる環境の整備を進めるとしています。 [4]
出典・参考資料
- [1] ゆうIDを安全にご利用いただくための大切なお知らせ – 日本郵便 — www.post.japanpost.jp / ページの配信日時: 不明
- [2] 郵便局アプリに不正アクセス、ゆうIDなど19名分69件の情報が不正に取得された|インシデントレーダー — incident-radar.com / ページの配信日時: 不明
- [3] 日本郵政「ゆうID」に不正ログイン 249件の会員情報閲覧の可能性 (2026年10月19日掲載) – ライブドアニュース — news.livedoor.com / ページの配信日時: 不明
- [4] 日本郵政「ゆうID」不正ログイン249件漏えいか、20日で2件目 – リアルタイムニュースNAVI — reaitimenews.com / ページの配信日時: 2026-10-20T00:59:41+09:00
対象報道日: 2026-10-19(日本時間)
情報確認日時:
公開ページから取得した本文を基に独自に要約・解説し、AIによる出典照合を行っています。続報により内容が変わる場合があります。
広告・アフィリエイトリンクを含みます。

コメント